
Alerta de Golpe: Site Falso Clona o Magalu no Google Shopping (minha-maga-online.com); Veja a Análise Técnica
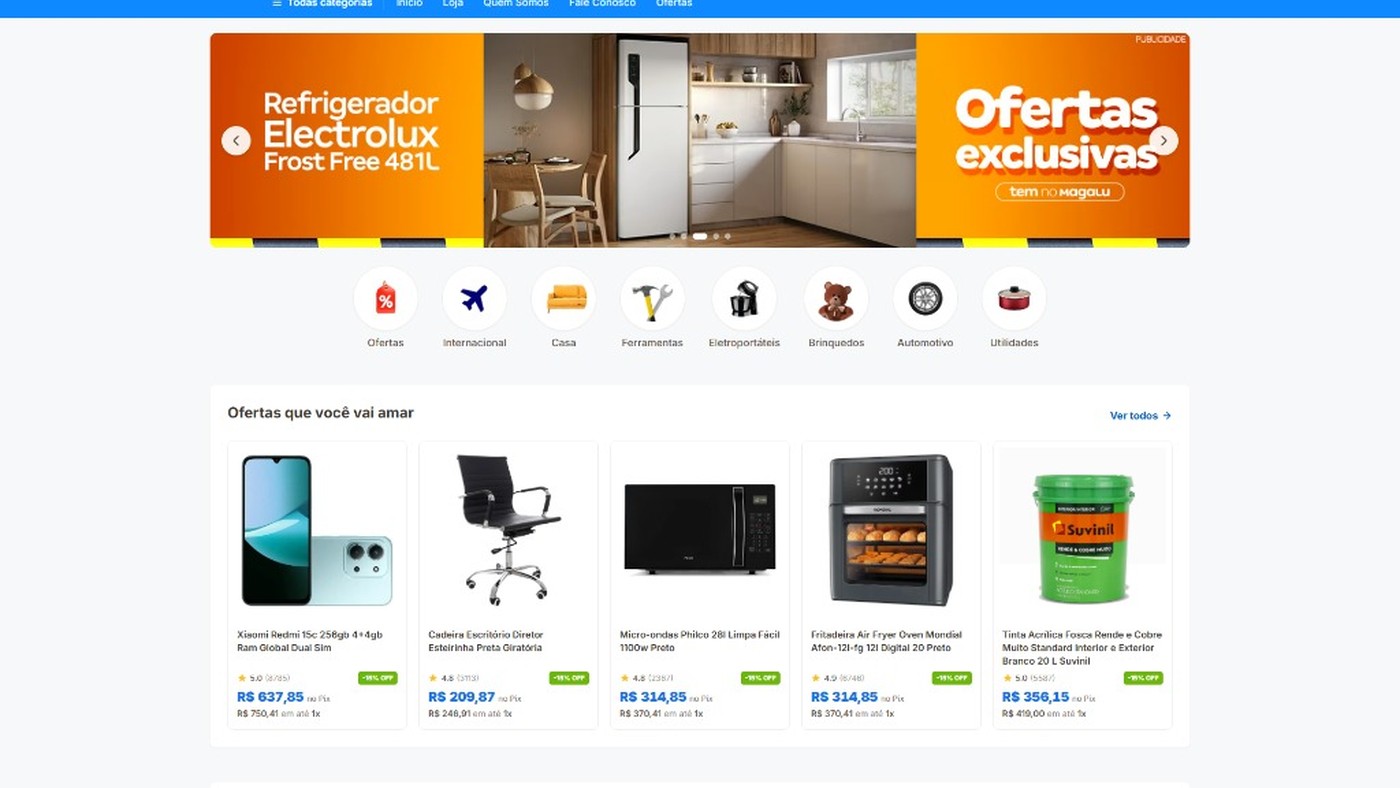
Se você pesquisou por algum produto no Google hoje, viu um preço excelente no carrossel de anúncios no topo da página com o nome “Magalu” embaixo da foto e pensou em comprar: pare imediatamente e confira o endereço do site na barra do seu navegador. Durante o monitoramento diário realizado pela nossa equipe de especialistas para encontrar os melhores preços reais para o Ofertas Seletronic, identificamos uma operação criminosa ativa de alta periculosidade. Um site falso registrado sob o endereço minha-maga-online.com conseguiu furar os filtros de anúncios patrocinados do Google Shopping, exibindo ofertas lado a lado com lojas verdadeiras (como Amazon, Mercado Livre e o próprio Magazine Luiza legítimo) para aplicar golpes em massa via PIX e roubar dados de cartões de crédito. Para quem não tem familiaridade com tecnologia, o perigo é extremo: você digita o nome de um perfume, celular ou eletrodoméstico no Google, vê a etiqueta “Magalu” com um preço quase pela metade do valor normal e, ao clicar, cai em uma página idêntica à loja oficial — com a foto da personagem Lu, as cores azuis, os mesmos banners e até o CNPJ verdadeiro da empresa no rodapé —, mas todo o dinheiro pago vai direto para a conta de golpistas e nenhum produto jamais será entregue.
Investigação Técnica: Anatomia da Campanha de Malvertising e Phishing-as-a-Service (PhaaS)
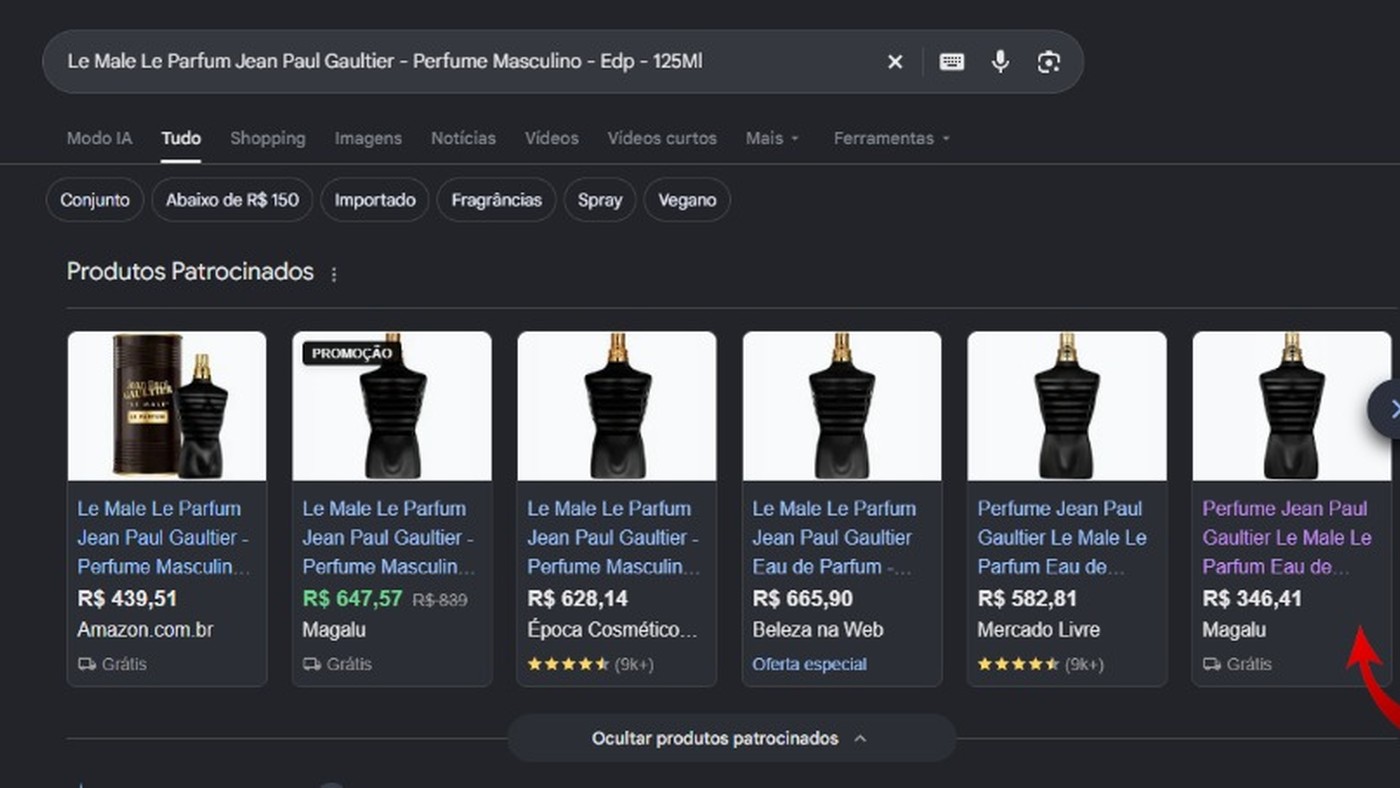
A partir do momento em que nossa equipe de curadoria técnica detectou a anomalia de precificação no carrossel patrocinado do Google (onde um perfume importado Jean Paul Gaultier Le Male Le Parfum 125ml, comercializado na faixa de R$ 580 a R$ 665 nos varejistas oficiais, aparecia listado por R$ 346,41 sob uma segunda assinatura denominada “Magalu”), iniciamos uma auditoria forense completa na infraestrutura e no código-fonte da aplicação fraudulenta.
Diferente de páginas amadoras de phishing estático do passado, o domínio minha-maga-online.com opera sobre uma arquitetura moderna de Phishing-as-a-Service (PhaaS) — um kit de fraude modular construído em aplicação SPA (Single Page Application) compilada com Vite/JavaScript (app-D58EfURr.js e app-ChY_MBgG.css) combinada com pré-renderização HTML voltada para burlar robôs de verificação publicitária.
1. O Mecanismo de “Troca de Skin” (Multi-Brand Phishing Engine)
A análise do objeto global de inicialização injetado no DOM (window.__STORE_CONFIG) revela a verdadeira natureza camaleônica da plataforma criminosa. O código não foi programado especificamente para ser uma cópia do Magazine Luiza; trata-se de um motor genérico de lojas falsas capaz de alternar instantaneamente sua identidade visual (“skin”) apenas alterando variáveis de configuração em um painel administrativo.
No trecho extraído diretamente do código-fonte da página, observamos o carregamento dinâmico dos ativos visuais da marca:
{
  "siteName": "Magalu",
  "logoUrl": "/stores/magalu/imgs/logo.webp",
  "avatarUrl": "/stores/magalu/imgs/avatar.webp",
  "isMagalu": true,
  "storeKey": "magalu",
  "highlightColor": "#005FCC",
  "headerColors": {
    "background": "#0e89ff",
    "text": "#ffffff",
    "accent": "#FF6500"
  },
  "import": {
    "type": "havan",
    "base_url": "https://oficialhavansite.shop"
  }
}
Observe os indicadores críticos expostos pela engenharia reversa dessa configuração:
- Flag Booleana de Camuflagem (
"isMagalu": truee"storeKey": "magalu"): O template possui diretórios separados para cada grande varejista brasileiro (/stores/magalu/,/stores/havan/, entre outros). Ao ativar a flagisMagalu, o front-end carrega automaticamente a paleta azul (#0e89ff), o cabeçalho com o avatar da assistente virtual e os ícones de categorias característicos da marca. - Rastro de Outra Operação Criminosa (
"import": {"type": "havan", "base_url": "https://oficialhavansite.shop"}): Os operadores do golpe reutilizaram a base de dados de produtos importada de outra campanha fraudulenta ativa do mesmo grupo, que falsifica a loja Havan através do domíniooficialhavansite.shop. Com poucos cliques, a quadrilha derruba um domínio denunciado e sobe outro trocando a “skin” de Havan para Magalu, Casas Bahia ou Americanas, mantendo exatamente o mesmo catálogo de produtos e o mesmo checkout de captura.
Como o Site Falso Enganou o Algoritmo do Google Shopping
Uma das maiores dúvidas dos consumidores é: como um site fraudulento consegue aparecer no topo do Google Shopping com o nome “Magalu“? A auditoria do código-fonte mostra três técnicas combinadas de evasão e envenenamento de metadados (Metadata Spoofing):
1. Injeção de Dados Estruturados (Schema.org JSON-LD) e Cloaking de SEO
Logo no cabeçalho (<head>) da página, o sistema injeta uma marcação semântica application/ld+json do tipo Store, declarando explicitamente ao rastreador do Google que aquele domínio pertence à entidade “Magalu”, além de renderizar um bloco oculto de conteúdo estático (<div id="seo-content">) contendo políticas falsas de frete grátis, devolução em 30 dias e selos de segurança.
2. Sequestro de Dados Cadastrais Reais (CNPJ e Endereço Oficial)
Para passar pelas checagens automatizadas de compliance do Google Merchant Center, os criminosos inseriram no window.__STORE_CONFIG os dados reais da matriz do Magazine Luiza S/A:
* CNPJ utilizado no código: 47.960.950/0001-21 (CNPJ real do Magazine Luiza).
* Endereço físico declarado: Rua Arnulfo de Lima, 2385 - Vila Santa Cruz, Franca/SP - CEP 14.403-471 (endereço real da sede da empresa).
Porém, os dados de atendimento revelam a fraude: o e-mail configurado no código é [email protected] (um domínio completamente alheio ao oficial magazineluiza.com.br) e o telefone de suporte informado é (11) 991123-3211, uma sequência numérica inválida com 10 dígitos após o DDD.
3. Verificação de Propriedade e Manipulação de Merchant ID
O código expõe a tag de verificação do Google Search Console / Merchant Center (<meta name="google-site-verification" content="cEZFtK6q-f4JFdEB1K_H-rHWFkl_v8a3n4MIa_87gDg" />) e aplica um deslocamento de identificadores de produtos ("merchantIdOffset": 30000) para evitar colisões de SKU ao submeter feeds massivos de produtos via API para o Google Ads. Além disso, duas tags de rastreamento do Google Analytics/Ads (G-8Y2DZDXR1F e G-1BVPVMKBRV) monitoram em tempo real o tráfego das vítimas que clicam nos anúncios patrocinados.
Engenharia Social e Armadilhas no Checkout (window.__BOOTSTRAP)
A segunda camada técnica inspecionada pela nossa equipe está no objeto window.__BOOTSTRAP, que controla o comportamento do carrinho de compras e do furto de dados/valores:
"settings": {
  "checkout_require_email": true,
  "checkout_require_cpf": true,
  "checkout_require_phone": true,
  "checkout_require_address": true,
  "checkout_payment_pix": true,
  "checkout_payment_credit": true,
  "checkout_payment_boleto": false,
  "checkout_interest_free": 1,
  "checkout_interest_rate": 40,
  "checkout_pix_discount": 15
}
Cada parâmetro acima foi estrategicamente desenhado pelos cibercriminosos para maximizar o dano financeiro e a coleta de dados pessoais:
- Coleta Obrigatória de Dados Sensíveis (PII Harvesting): Os parâmetros
checkout_require_cpf,email,phoneeaddressestão todos definidos comotrue. Antes mesmo de exibir o pagamento, o site coleta o pacote completo de dados pessoais da vítima (Nome, CPF, Endereço completo, Telefone e E-mail), insumos que posteriormente são revendidos em fóruns cibercriminosos ou usados em novos golpes direcionados. - Indução Forçada ao PIX com Juros Abusivos no Cartão: Repare na configuração psicológica do golpe: o pagamento via boleto está desativado (
"checkout_payment_boleto": false), o parcelamento sem juros é limitado a apenas 1x ("checkout_interest_free": 1) com uma taxa punitiva configurada em"checkout_interest_rate": 40, enquanto o PIX oferece 15% de desconto adicional ("checkout_pix_discount": 15) e exige envio de comprovante ("checkout_pix_proof_of_payment": true). Isso empurra a vítima a pagar via PIX (onde a transferência é instantânea para contas “laranjas”). Caso a vítima insista em usar o cartão de crédito ("checkout_payment_credit": true), os dados do cartão (número, validade e CVV) são capturados pela plataforma. - Provas Sociais Falsificadas em Banco de Dados: Para reduzir a desconfiança do comprador, a página exibe depoimentos de clientes satisfeitos com nota 5 estrelas (“Mariana Silva”, “Carlos Eduardo”, “Juliana Martins”, “Rafael Souza” e “Camila Oliveira”). A análise dos metadados JSON comprova a farsa: todos os cinco depoimentos foram gerados artificialmente por script no banco de dados exatamente na mesma data e segundo:
2026-09-04 21:22:09.
Indicadores de Comprometimento (IoCs) e Dados Técnicos da Fraude
Para profissionais de segurança da informação, equipes de Brand Protection, analistas de fraude e consumidores que desejam bloquear ou denunciar a operação, listamos abaixo os dados técnicos levantados:
| Indicador / Parâmetro | Valor Identificado na Auditoria |
|---|---|
| Domínio Fraudulento Principal | minha-maga-online.com |
| Domínio Secundário Relacionado (Kit PhaaS) | oficialhavansite.shop |
| E-mail Falso Configurado | [email protected] |
| Google Site Verification Token | cEZFtK6q-f4JFdEB1K_H-rHWFkl_v8a3n4MIa_87gDg |
| IDs de Rastreamento Google (GTag) | G-8Y2DZDXR1F / G-1BVPVMKBRV |
| Arquivos de Build (Vite Fingerprint) | /build/assets/app-D58EfURr.js e /build/assets/app-ChY_MBgG.css |
| Vetores de Ataque | Malvertising no Google Shopping, Phishing de Credenciais/PII, Fraude PIX e Captura de Cartão |
Guia de Proteção: Como Não Cair Nesse Golpe e O Que Fazer Caso Tenha Sido Vítima
O aumento de ataques que abusam de anúncios patrocinados (Malvertising) exige atenção redobrada, pois estar no topo do Google ou no carrossel do Google Shopping não significa que o site é legítimo.
Como se proteger antes de comprar:
- Verifique sempre o domínio (URL) na barra de endereços: O único endereço oficial do Magazine Luiza na web é
magazineluiza.com.br(ou vitrines autorizadas dentro demagazinevoce.com.br/parceiromagalu.com.br). Qualquer variação comominha-maga-online.com,magalu-oferta.shop,promocaomagalu.comou similares é 100% golpe. - Desconfie de discrepâncias absurdas no Google Shopping: Se cinco grandes lojas vendem um produto por R$ 600 e apenas um anúncio exibe o mesmo item por R$ 340 usando o nome de uma loja famosa, cheque imediatamente a URL de destino após o clique.
- Use curadorias verificadas: Ao acompanhar promoções pelo Ofertas Seletronic, todas as URLs, lojas e vendedores passam por checagem prévia da nossa equipe justamente para filtrar anúncios maliciosos como este.
O que fazer se você interagiu com o site:
- Se você pagou via PIX: Entre em contato imediatamente com o seu banco e solicite a abertura do MED (Mecanismo Especial de Devolução) do Banco Central, informando que foi vítima de golpe em site clonado, e registre um Boletim de Ocorrência (B.O.) eletrônico.
- Se você digitou dados do Cartão de Crédito: Bloqueie o cartão física e virtualmente no aplicativo do seu banco imediatamente, mesmo que a compra tenha dado “erro” ou “não autorizada” na tela do site falso.
- Como denunciar o anúncio no Google: Ao visualizar o anúncio fraudulento no carrossel do Google Shopping, clique no ícone de três pontos (
⋮) ao lado do card do produto, selecione Denunciar anúncio e marque a opção de Falsificação / Phishing.
Nenhum comentário!
Seja o primeiro a compartilhar sua opinião ou fazer uma pergunta.