
Coreia do Norte Infecta 30 Mil PCs com Falsos Testes de Emprego e Rouba US$ 10 Milhões
Alerta conjunto do FBI e agências internacionais revela como o regime mais fechado do planeta usa vagas remotas fictícias para drenar carteiras de criptomoedas e financiar o Estado.
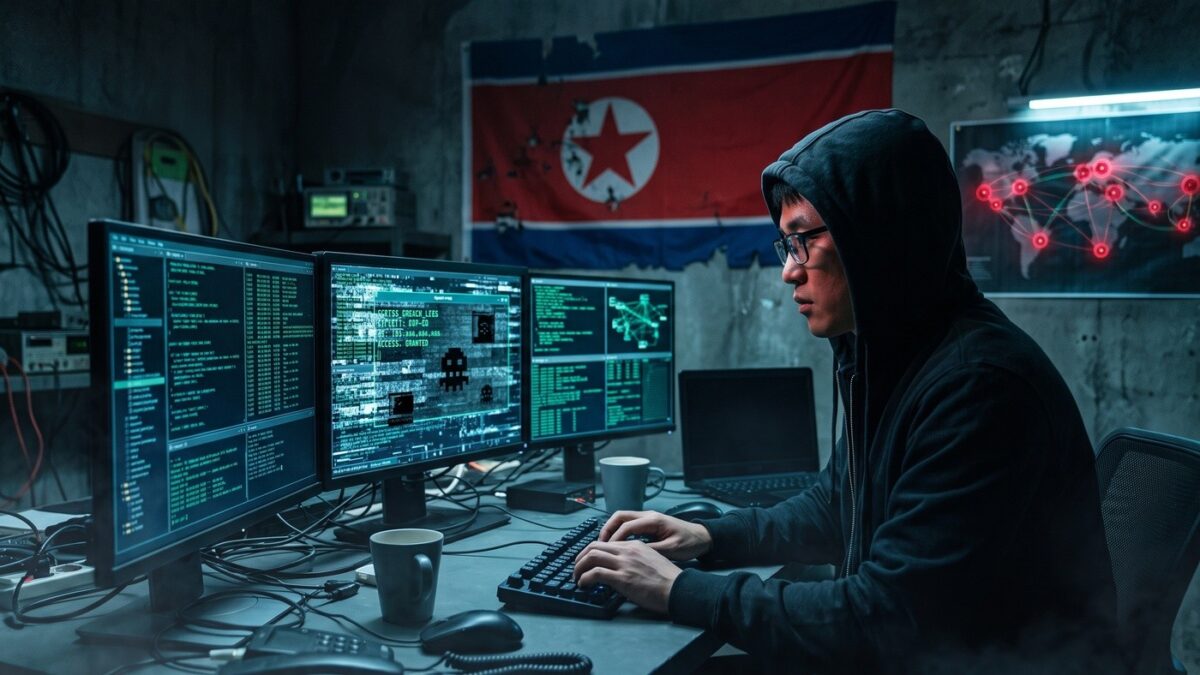
Se você é desenvolvedor, profissional de TI ou atua no mercado de trabalho remoto, um novo alerta global de cibersegurança exige atenção máxima: o regime da Coreia do Norte transformou processos seletivos e entrevistas de emprego em uma arma letal de infecção digital em massa.
Um relatório conjunto emitido pelo FBI e pelo Centro de Reclamações de Crimes na Internet (disponível no comunicado oficial do IC3 nº 260918.pdf), ao lado de serviços de inteligência da Alemanha, Japão e Austrália, confirmou que o grupo estatal norte-coreano WaterPlum já comprometeu mais de 30.000 computadores em mais de 100 países, roubando mais de US$ 10,7 milhões (mais de R$ 60 milhões) em criptoativos.
Como Funciona a Cilada do “Teste Técnico”
O golpe não depende de e-mails de phishing mal formatados ou links suspeitos óbvios. Os operadores estatais criam perfis refinados de recrutadores em plataformas profissionais como o LinkedIn, passando-se por empresas inovadoras de inteligência artificial, Web3 e finanças descentralizadas, oferecendo propostas de trabalho com salários tentadores em dólar.
Após conversas preliminares convincentes, o candidato é encaminhado para o suposto teste prático: clonar um repositório no GitHub ou executar uma aplicação para resolver um desafio de código. É exatamente aí que o pesadelo começa.
- Execução Silenciosa: Ao rodar o projeto localmente, scripts embutidos instalam trojans de acesso remoto persistentes (RATs), como os malwares BeaverTail e InvisibleFerret.
- Controle Remoto Contínuo: A praga não apenas vasculha o sistema na hora da infecção; ela permanece ativa silenciosamente por meses a fio no computador da vítima.
- Dreno de Carteiras: Os invasores monitoram navegadores, roubam senhas salvas, cookies de sessão e esvaziam extensões de carteiras cripto (como MetaMask e Phantom) sem acionar alarmes imediatos de antivírus.
O Bizarro Contraste de um País Movido ao Medo e à Censura
A existência de um exército hacker desse calibre operando a mando de Pyongyang expõe um dos contrastes mais surreais da geopolítica moderna. A Coreia do Norte é uma das ditaduras mais brutais e isoladas da história humana: sua população comum vive sob vigilância asfixiante, racionamento crônico e um estado de terror permanente, sem acesso à internet mundial.
Para o cidadão comum norte-coreano, o mundo exterior não existe: os computadores autorizados pelo governo rodam uma intranet estatal fechada e rudimentar (a Kwangmyong), na qual qualquer tentativa de consumir filmes, músicas ou informações estrangeiras pode render campos de trabalhos forçados ou execução sumária. Aparelhos de rádio e TV são lacrados de fábrica para sintonizar apenas os canais de propaganda do regime.
No entanto, no topo da pirâmide estatal, o regime de Kim Jong-un investe pesado na formação de uma elite de ciberguerra diretamente subordinada ao Ministério da Indústria de Munições. Sem conseguir negociar com o resto do globo devido a pesadas sanções econômicas, a ditadura encontrou no roubo cibernético de criptomoedas a sua principal torneira clandestina de moeda estrangeira para custear seu programa nuclear e ostentações militares.
Como se Proteger Durante Processos Seletivos
Com o trabalho remoto conectando profissionais brasileiros a vagas no exterior diariamente, o alerta do FBI reforça medidas essenciais de segurança para quem busca recolocação no mercado de tecnologia:
- Nunca execute código desconhecido na sua máquina pessoal: Testes técnicos devem ser executados estritamente em máquinas virtuais isoladas (VMs) ou em ambientes em nuvem descartáveis (como GitHub Codespaces).
- Desconfie de recrutadores apressados: Exija videoconferências reais com câmeras ligadas e verifique o domínio de e-mail corporativo da empresa antes de baixar arquivos zipados ou rodar comandos
npm installsuspeitos. - Isole carteiras e chaves privadas: Mantenha criptoativos e credenciais críticas em hardware wallets físicas (cold wallets) ou em dispositivos desconectados da máquina utilizada para o trabalho diário.
Nenhum comentário!
Seja o primeiro a compartilhar sua opinião ou fazer uma pergunta.