Falha grave no Telegram permitia executar código malicioso ao atender chamadas no Android
Brecha de segurança afetou versões do aplicativo durante quatro anos; especialistas alertam para a necessidade de atualização imediata.
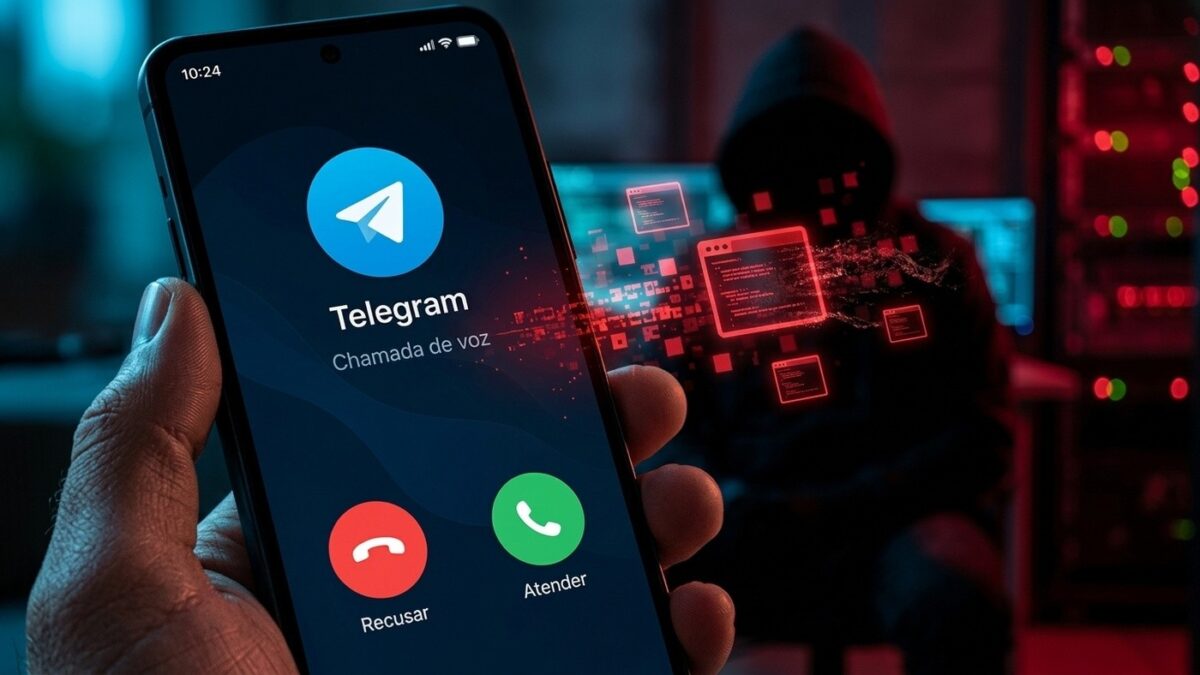
Pesquisadores de cibersegurança revelaram os detalhes técnicos de uma vulnerabilidade crítica descoberta no aplicativo do Telegram para Android. A falha, classificada no ecossistema de segurança como de gravidade elevada, permitia que agentes maliciosos executassem código arbitrário diretamente na memória do smartphone da vítima no momento em que uma chamada de voz comum era atendida.
A brecha de segurança esteve presente no código da plataforma durante mais de quatro anos, afetando todas as versões distribuídas entre março de 2022 e setembro de 2026 (especificamente da edição 8.6.2 até a 12.10.3). Uma correção oficial já foi disponibilizada pela equipe de desenvolvimento do mensageiro, tornando a atualização do aplicativo fundamental para todos os usuários do sistema operacional do Google.
Como funcionava o ataque durante chamadas no Android
A descoberta da vulnerabilidade foi documentada pela empresa de segurança ofensiva NebuSec, que conduziu testes de conceito controlados em dispositivos Android com processadores de arquitetura ARM64. O fator mais alarmante da técnica é a ausência de interação complexa por parte do alvo: não era necessário clicar em links suspeitos, baixar documentos anexados ou abrir mídias na conversa.
O vetor de exploração residia no processamento de pacotes técnicos trocados automaticamente entre os dispositivos durante o estabelecimento da comunicação de áudio. Mais precisamente, a falha ocorria na leitura de um tipo específico de mensagem de protocolo interna denominada MediaState.
O pacote MediaState é utilizado pela biblioteca de chamadas do Telegram para sincronizar alterações de estado entre os aparelhos, tais como ativação ou desligamento do microfone, alternância de câmera e orientação de vídeo. Por causa de uma falha de validação no código do aplicativo, a ausência de determinados parâmetros obrigatórios não era verificada corretamente, provocando um estouro de memória e corrupção estrutural (acesso indevido de ponteiros).
Ao manipular cirurgicamente os pacotes enviados durante o toque da chamada, os pesquisadores demonstraram ser possível desviar o fluxo de execução do Telegram e rodar instruções em nível de aplicativo assim que o usuário tocava no botão verde para atender.
Risco de encadeamento e alcance da vulnerabilidade
Embora a execução remota de código estivesse contida inicialmente dentro do espaço de permissões do próprio Telegram, a equipe da NebuSec alertou que o perigo real decorre do encadeamento de falhas (exploit chain).
Caso combinada com brechas de vazamento de informações da memória do sistema e uma vulnerabilidade de escalonamento de privilégios no kernel do Android, um cibercriminoso poderia quebrar o isolamento de processos (sandbox) do sistema operacional e assumir o controle total do dispositivo. Isso abriria caminho para espionagem de microfone e câmera em tempo real, além da extração de históricos de conversas e dados bancários.
Apesar da gravidade teórica demonstrada no laboratório, os analistas confirmaram que não foram detectados indícios de exploração ativa da falha contra usuários no ambiente público antes do lançamento da correção. A biblioteca compartilhada responsável pelo tratamento de chamadas já havia recebido ajustes nas versões para iOS e computadores, limitando o problema estritamente ao cliente móvel Android.
Como verificar sua versão e se proteger imediatamente
A equipe do Telegram implementou a correção definitiva na versão 12.10.4 para Android, distribuída nos canais oficiais no final de setembro. Para garantir a integridade do seu aparelho e das suas conversas, siga as seguintes recomendações práticas de segurança:
- Atualize o Telegram: Abra a loja Google Play Store, acerte o ícone do seu perfil, selecione Gerenciar apps e dispositivos e verifique se há atualizações pendentes para o Telegram.
- Confirme o número da versão: No aplicativo do Telegram, acesse a aba Configurações e deslize até a parte inferior da tela. Certifique-se de que a versão instalada é a 12.10.4 ou superior.
- Restrinja chamadas de desconhecidos (medida preventiva): Nas configurações do mensageiro, acesse a seção de Privacidade e Segurança, toque na opção Chamadas e configure quem pode ligar para você apenas para Meus Contatos ou adicione exceções restritivas. Essa configuração impede que números não cadastrados consigam disparar solicitações diretas de conexão para o seu aparelho.
Manter sistemas operacionais e aplicativos de comunicação devidamente atualizados é a defesa mais eficaz contra explorações de dia zero na internet móvel. Para conferir mais análises de segurança digital, prevenção contra ameaças cibernéticas e boas práticas de privacidade, acompanhe os guias da seção de tutoriais de tecnologia do Seletronic. E para quem busca smartphones com suporte prolongado a patches de segurança do Android e tecnologia de ponta com os melhores preços do varejo, o portal Ofertas Seletronic traz um monitoramento diário de descontos em eletrônicos e celulares verificados.
Nenhum comentário!
Seja o primeiro a compartilhar sua opinião ou fazer uma pergunta.