
Nintendo Switch 2 é desbloqueado para Homebrew: vídeo mostra DOOM nativo, overclock e novo codinome revelado
Desenvolvedor exibe primeiro Homebrew Enabler (HEN) funcional para o novo console da Nintendo, com execução de código não assinado, servidor FTP e frequências reais da CPU e GPU.

A comunidade de engenharia reversa e segurança de consoles acaba de registrar o seu primeiro grande marco histórico na nova geração da Nintendo: o Nintendo Switch 2 foi formalmente desbloqueado para a execução de código não assinado e aplicativos caseiros (homebrews).
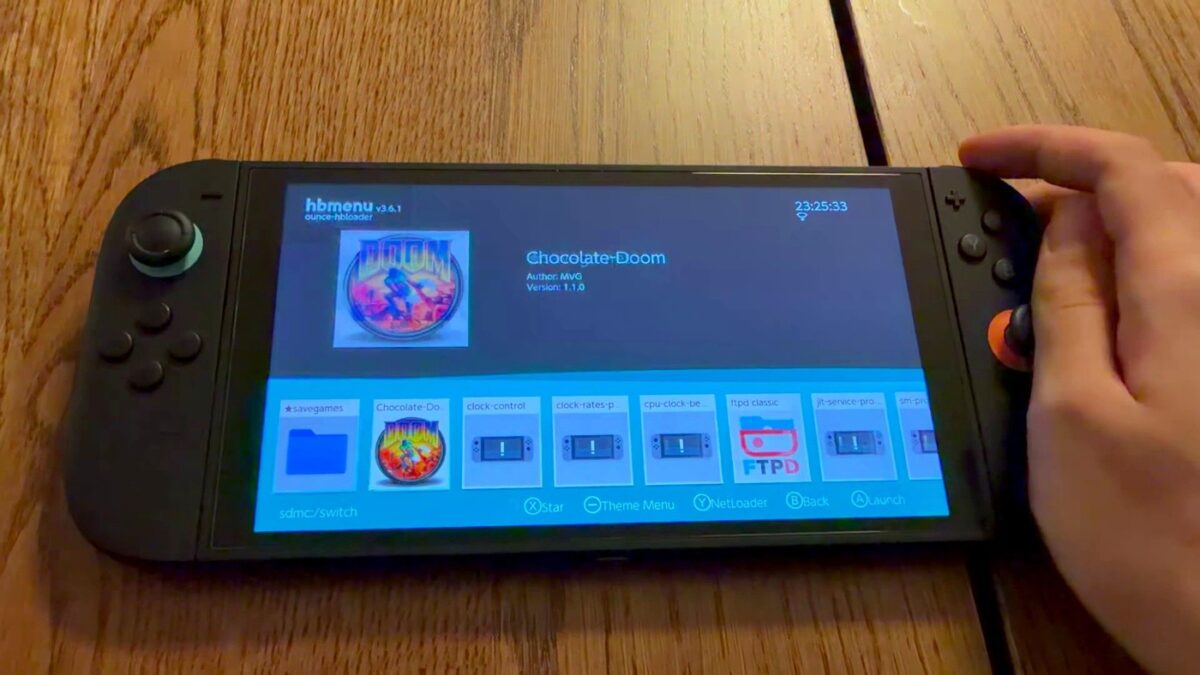
Em uma demonstração em vídeo gravada em resolução 4K pelo desenvolvedor Eren Doğan (conhecido na cena como @kurumuz), o console aparece rodando com sucesso um lançador de aplicativos (Homebrew Menu), o clássico jogo DOOM compilado nativamente para o novo hardware, um utilitário de controle de clock do processador e um servidor de transferência de arquivos por rede (FTP).
O registro não apenas confirma que a segurança inicial do sistema operacional do Switch 2 foi contornada por software, mas também traz revelações técnicas inéditas sobre a arquitetura do aparelho, seus limites de frequência de fábrica e a confirmação de codinomes internos de engenharia.
O Primeiro Marco: DOOM Rodando Nativamente no Switch 2
Na cultura hacker e na história dos videogames, existe uma tradição sagrada: uma plataforma só pode ser considerada verdadeiramente aberta quando executa o jogo DOOM, de 1993. E foi exatamente isso o que o desenvolvedor colocou à prova.
No vídeo, o console inicializa a versão Chocolate-Doom (v1.1.0), um port originalmente adaptado pelo renomado desenvolvedor e pesquisador de segurança Modern Vintage Gamer (MVG). O aplicativo foi inteiramente recompilado para a arquitetura de 64 bits do Switch 2 (baseada no chip Tegra T239 da NVIDIA), rodando de forma fluida, com carregamento limpo e comandos mapeados diretamente nos novos Joy-Cons.
A execução do jogo comprova que o sistema operacional já aceita a injeção e o processamento de binários arbitrários na memória RAM sem ser bloqueado pelos mecanismos de assinatura digital da Nintendo.
A Confirmação do Codinome “Ounce”
Um dos detalhes mais reveladores do vídeo surge logo no canto superior esquerdo da tela do lançador de aplicativos (hbmenu v3.6.1). Abaixo da versão do menu, é possível ler claramente a inscrição:
ounce-hbloader
Para quem acompanha os bastidores da indústria, essa identificação tem enorme peso: “Ounce” é o codinome interno utilizado pela Nintendo e pela NVIDIA durante todo o desenvolvimento da placa-mãe e da arquitetura do Switch 2 (da mesma forma que “NX” foi o codinome de engenharia do Switch 1).
A presença de um loader especificamente batizado e compilado como ounce-hbloader confirma que a cadeia de ferramentas de desenvolvimento (toolchain) da comunidade de homebrew já foi adaptada para dialogar diretamente com as chamadas de sistema da nova plataforma.
Painel de Overclock Revela Limites Reais de CPU e GPU
Outro momento de grande impacto técnico no vídeo é a abertura do aplicativo experimental clock-control, intitulado na tela como “CLOCK CONTROL – SWITCH 2 / STOCK RANGE MAXIMUM”.
A ferramenta acessa diretamente os registradores de frequência do chip e expõe os patamares de operação que a Nintendo programou de fábrica para o console no modo portátil:
Frequências Reveladas do Hardware:
- Processador (CPU):
- Frequência Atual de Operação: 1100.000 MHz (1,10 GHz)
- Frequência Máxima de Fábrica: 1702.400 MHz (~1,70 GHz)
- Placa Gráfica (GPU):
- Frequência Atual de Operação: 561.000 MHz
- Frequência Máxima de Fábrica: 1309.750 MHz (~1,31 GHz)
A interface permite forçar o console a operar imediatamente nas frequências máximas de pico pressionando o botão A (Apply Max), o que abre caminho para testes de desempenho bruto, eliminação de quedas de quadros em títulos pesados e futuros aprimoramentos visuais desenvolvidos pela comunidade.
O Que é o “HEN” e Como o Acesso foi Obtido?
O desenvolvedor categorizou o projeto como um WIP HEN (Work In Progress Homebrew ENabler).
No jargão da segurança de videogames, um HEN é um método de desbloqueio baseado exclusivamente em falhas de software (como o histórico HENkaku no PlayStation Vita ou o PS3HEN/PS4HEN). Diferente de um modchip físico, que exige soldar fios e componentes microscópicos na placa-mãe do console, o HEN explora vulnerabilidades na memória para habilitar a execução de código não assinado durante a sessão de uso.
Na filmagem, o processo de injeção é realizado através da técnica de Title Takeover: o usuário clica para abrir um jogo comercial convencional (como Resident Evil 7 ou Zelda: Tears of the Kingdom) selecionando o perfil local; em fração de segundo, o exploit intercepta a rotina de inicialização e carrega o Homebrew Menu no lugar do jogo, garantindo acesso completo aos recursos de hardware e memória do sistema.
Além dos jogos e do controle de clock, o vídeo exibe o utilitário ftpd classic (v3.2.2) ativo no endereço IP local 192.168.1.103:5000, confirmando que transferências sem fio de arquivos e dados para os mais de 197 GiB livres de armazenamento já funcionam com total estabilidade.
O Que Esperar para o Futuro do Nintendo Switch 2?
Embora o exploit ainda esteja em estágio inicial de desenvolvimento restrito a programadores e pesquisadores da cena, o avanço é muito mais rápido do que muitos analistas previam para um console recém-chegado ao mercado.
A abertura das portas para a execução de código não assinado representa o primeiro passo para:
1. Emuladores Dedicados: Ports futuros de emuladores retrô aproveitando o poder extra da CPU e da GPU do Switch 2.
2. Custom Firmwares Completos: A evolução gradual para soluções definitivas de sistema operacional modificado (como um sucessor do consagrado Atmosphere).
3. Mods e Ajustes Gráficos: Ferramentas para desbloquear taxas de 60 ou 120 FPS e forçar resoluções superiores em títulos da geração anterior.
A Nintendo, historicamente rigorosa na proteção de suas plataformas, certamente já está ciente da vulnerabilidade e deve responder nas próximas semanas com atualizações obrigatórias de firmware para mitigar as brechas exploradas. Para os entusiastas de tecnologia, no entanto, a porta de entrada da nova geração foi oficialmente aberta.
O vídeo original com a demonstração prática completa pode ser conferido diretamente na publicação do desenvolvedor no X:
Nenhum comentário!
Seja o primeiro a compartilhar sua opinião ou fazer uma pergunta.