Nintendo Switch 2 Desbloqueado: Primeiro Jailbreak ‘ns2jb’ Libera Mods e Código Nativo com Ajuda de IA
Exploit ns2jb aproveita falha na retrocompatibilidade do SmileBASIC e automação com OpenAI Codex para executar código no novo console da Nintendo.
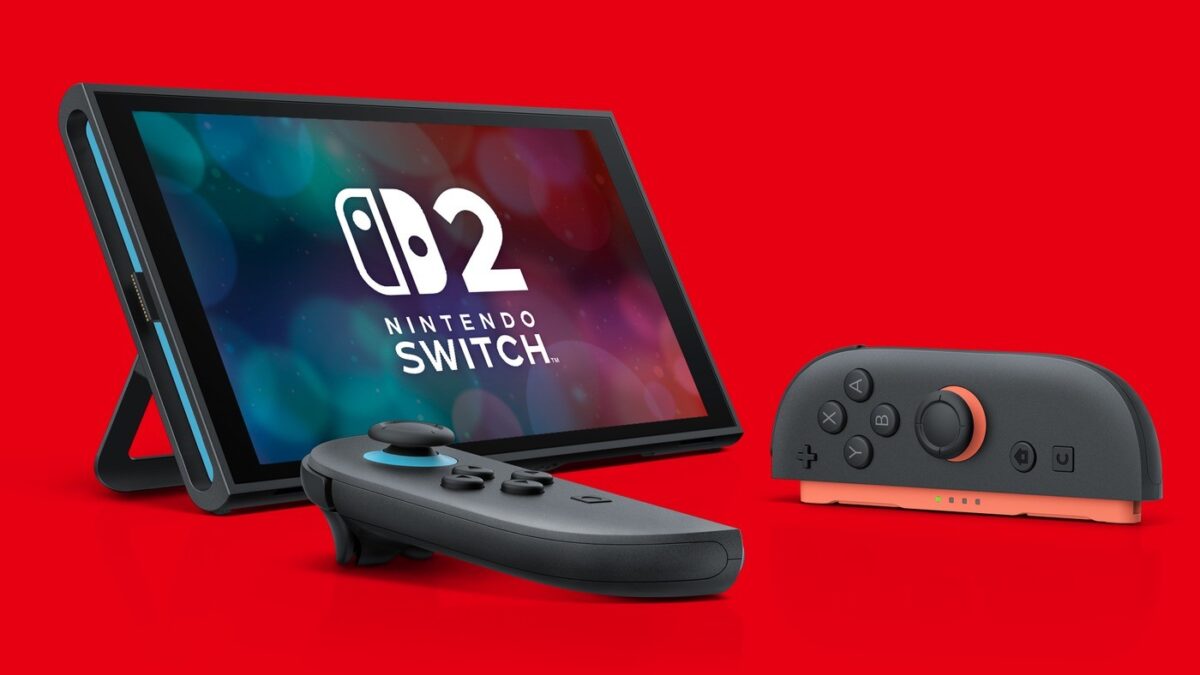
O recém-lançado Nintendo Switch 2 acaba de ter sua primeira grande brecha de segurança revelada ao mundo. O desenvolvedor e pesquisador de segurança Sammy Hajhamid, amplamente conhecido na comunidade homebrew pelo codinome pepsipu, anunciou o ns2jb, o primeiro jailbreak via software totalmente funcional para o novo console híbrido da Nintendo. O feito histórico permite a injeção e execução de código nativo arbitrário de 64 bits, abrindo o ecossistema da Big N para aplicativos não oficiais, modificações de jogos (mods) e módulos de sistema customizados.
A revelação foi acompanhada de demonstrações práticas convincentes e de um detalhado relatório técnico divulgado no blog do desenvolvedor, pegando a indústria de games e a própria Nintendo de surpresa logo nos primeiros meses de vida do hardware.
i jailbroke the nintendo switch 2 so i modded cinnamoroll, peter griffin, hatsune miku, and more into Mario Kart World, a switch 2 exclusive now watch my friends and i get cooked by bots learn more and get the exploit https://t.co/ykjgyfrFRp https://t.co/BOcFhejRz1
— pepsipu (@pepsipu) October 22, 2026
Como a retrocompatibilidade abriu as portas do Switch 2
Diferente do Switch original de 2017 — cuja brecha clássica Fusée Gelée dependia de uma falha de hardware irrecuperável no processador Nvidia Tegra X1 no modo de recuperação RCM —, o Switch 2 conta com um silício customizado muito mais blindado contra ataques físicos diretos. Diante dessa proteção, pepsipu voltou sua atenção para um dos recursos mais celebrados do novo console: a retrocompatibilidade total com títulos do Nintendo Switch 1.
Para rodar jogos da geração anterior, o Switch 2 implementa camadas de compatibilidade que interagem com o novo microkernel do sistema operacional (Horizon OS). O vetor de entrada utilizado no exploit foi o software SmileBASIC 4, uma ferramenta oficial lançada para o Switch 1 que permite aos usuários programar jogos em linguagem BASIC diretamente no console.
Ao analisar a máquina virtual do SmileBASIC, o pesquisador encontrou um clássico defeito de estouro de inteiros de 32 bits (integer overflow). Essa inconsistência matemática na alocação de memória possibilitou corromper o ponteiro interno de arrays, garantindo primitivas completas de leitura e escrita arbitrária de memória (arbitrary read/write) no espaço de execução do processo.
Escalada de privilégios e controle dos sysmodules nativos
Conseguir rodar instruções dentro da sandbox de um jogo do Switch original era apenas o primeiro passo. Para desbloquear verdadeiramente o Switch 2, era necessário quebrar o isolamento do processo e atingir os serviços nativos de 64 bits do novo console.
A escalada de privilégios ocorreu explorando uma brecha no módulo de sistema nativo de arquivos do Switch 2, o fs (File System sysmodule). Ao enviar requisições com caminhos malformados através das chamadas de comunicação interprocessos (IPC), o exploit engatilha um estouro de buffer (buffer overflow) na rotina interna de normalização de diretórios (normalize_path).
Com essa segunda falha, o exploit redireciona o fluxo de controle de execução para dentro do próprio sysmodule fs, assumindo controle sobre o gerenciador de carregamento de processos (ldr). A partir desse ponto, o atacante ganha privilégios de execução no mais alto nível do espaço de usuário do console, permitindo carregar payloads personalizados, interceptar chamadas de sistema e rodar código ARM64 sem qualquer assinatura criptográfica da Nintendo.
Inteligência Artificial e bancada automatizada: o diferencial da pesquisa
Um dos aspectos mais fascinantes de todo o processo foi a metodologia empregada por Sammy Hajhamid. Em vez de passar meses repetindo testes de crash e depuração manual, o pesquisador utilizou Inteligência Artificial avançada — alimentada por modelos do OpenAI Codex — para acelerar drasticamente a descoberta de vulnerabilidades e a escrita dos payloads.
Para tornar a pesquisa viável em um console recém-lançado sem ferramentas públicas de depuração, o desenvolvedor montou uma bancada física totalmente automatizada:
- JetKVM e placas de captura HDMI: Monitoravam a tela do console e detectavam telas pretas, travamentos ou panics do kernel em tempo real.
- Controlador Bluetooth e atuador mecânico: Injetavam comandos de botão físicos nos Joy-Cons para navegar nos menus do console e reiniciar o aparelho quando ocorria um travamento.
- Agentes de IA autônomos: O modelo de IA analisava os dumps de memória, sugeria ajustes nos payloads de ROP (Return-Oriented Programming) e orquestrava os testes 24 horas por dia sem intervenção humana.
Essa abordagem inovadora com agentes inteligentes demonstrou como a segurança ofensiva em videogames está evoluindo, transformando processos que antes levavam anos de engenharia reversa em projetos de poucas semanas.
Mods em tempo real: Mario Kart World transformado
Para provar o funcionamento prático do ns2jb, pepsipu publicou gravações demonstrando modificações injetadas diretamente em Mario Kart World, o grande lançamento first-party do Nintendo Switch 2.
Através do carregamento dinâmico de bibliotecas em memória via sysmodule, o desenvolvedor conseguiu alterar modelos 3D de veículos, ajustar parâmetros de velocidade, alterar pistas e carregar texturas personalizadas em tempo de execução, tudo sem travar a renderização e com suporte total ao HDR e aos recursos gráficos da nova GPU Nvidia DLSS.
Os detalhes técnicos completos, diagramas de memória e a explicação aprofundada de toda a cadeia de exploração foram disponibilizados abertamente no artigo oficial no blog de pepsipu.
Cenário atual: jailbreak tethered e o que muda para o usuário comum
Apesar do entusiasmo da comunidade de emulação e preservação digital, o exploit neste momento é estritamente voltado a pesquisadores e desenvolvedores experientes:
- Jailbreak Tethered/Software: Não requer soldas nem abertura do aparelho (como acontece com modchips), mas exige a execução do jogo SmileBASIC e a comunicação com um computador ou smartphone para disparar o payload na inicialização.
- Sem pirataria ou Custom Firmware pública (CFW): Ainda não existe uma interface amigável como o Atmosphere para o Switch 2 pronta para download de usuários finais. O projeto atual visa fornecer a fundação para ferramentas de desenvolvimento homebrew e gerenciamento avançado de saves.
- Riscos de banimento: Qualquer console conectado aos servidores da Nintendo com arquivos de sistema modificados corre risco iminente de suspensão permanente de sua Nintendo Account e do hardware.
Qual será a reação da Nintendo?
A Nintendo é historicamente conhecida por agir com velocidade cirúrgica contra qualquer vulnerabilidade em seus consoles. Analistas e desenvolvedores apontam que a Big N deve adotar duas medidas imediatas:
- Remoção temporária do SmileBASIC 4 da Nintendo eShop: Medida que a fabricante já adotou em incidentes parecidos nas eras do 3DS e Nintendo DSi, impedindo que novos usuários adquiram o jogo porta de entrada.
- Atualização urgente de firmware do Switch 2: A correção do bug na rotina
normalize_pathdo sysmodulefse a blindagem das interfaces de compatibilidade do Switch 1 devem ser entregues nas próximas semanas em um patch compulsório do sistema.
A corrida entre a comunidade de segurança e a Nintendo começou oficialmente na nova geração. Enquanto a empresa prepara suas defesas, o ns2jb já garantiu seu lugar como o primeiro marco histórico na arquitetura e na exploração do Nintendo Switch 2.
Nenhum comentário!
Seja o primeiro a compartilhar sua opinião ou fazer uma pergunta.