
Golpe do Desenrola Brasil no Instagram: Análise Revela Como Criminosos Usam Robôs, Vazamento de Dados e PIX
Diferente de campanhas legítimas, o domínio fraudulento utiliza bases de dados vazadas, áudios com engenharia social e anúncios no Instagram para cobrar taxas PIX prometendo quitar dívidas inexistentes.
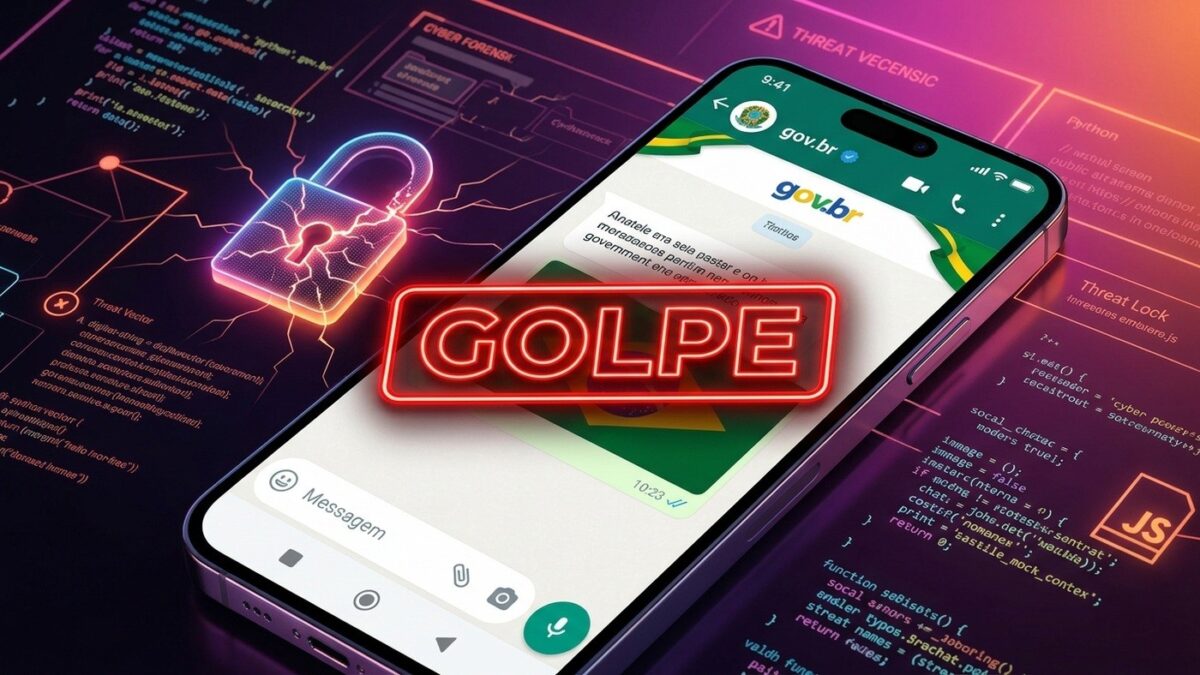
Quem nunca ouviu a célebre frase popular: “Todo dia um malandro e um otário saem de casa. Quando eles se encontram, sai negócio”? No mundo digital atual, essa dinâmica ganhou uma roupagem sofisticada. Criminosos cibernéticos não precisam mais sair de casa: eles compram anúncios patrocinados no Instagram e Facebook para atrair pessoas com a tentadora ilusão do “tirei vantagem”.
A promessa parece um sonho para quem está com o orçamento apertado: “O Governo Federal liberou 99% de desconto para você quitar todas as suas dívidas e limpar seu nome hoje por apenas R$ 68 reais no PIX”. Diante do desespero financeiro aliado à ganância de resolver anos de pendências com uma fração insignificante do valor, a vítima baixa a guarda.
Investigamos a fundo a anatomia desse golpe após identificar um anúncio patrocinado ativo nas redes da Meta direcionando usuários para o domínio falso governodesenrolabrasil.com/chat/. A seguir, apresentamos uma análise técnica completa — no padrão de relatórios de Threat Intelligence de laboratórios como Kaspersky e Mandiant —, dissecando desde os scripts ofuscados, o uso de dados vazados e a escolha estratégica de domínios internacionais até o mecanismo financeiro por trás da fraude.
Parte 1: Para os Leigos — Como a Armadilha Psicológica do “Tirei Vantagem” Funciona
Antes de dissecar o código, é fundamental compreender a mecânica psicológica que faz milhares de pessoas caírem nessa cilada todos os dias.
1. O Desejo do “Ganho Fácil” e o Atalho Mental
O golpe opera explorando vieses cognitivos profundos. Quando alguém vê um anúncio afirmando que uma dívida de R$ 5.000 pode ser extinta instantaneamente por R$ 68, o cérebro ativa o modo de recompensa imediata. O pensamento comum da vítima não é de desconfiança, mas sim: “Se eu não aproveitar agora, vou perder essa oportunidade única. O governo está perdoando tudo!”.
Essa busca pelo atalho — o clássico “levar vantagem sem esforço” — desativa o senso crítico do internauta.
2. A Falsa Sensação de Segurança: “Eles Sabem Meu Nome e Nascimento!”
O momento em que a vítima é definitivamente fisgada ocorre quando ela digita o CPF na página e, em questão de segundos, o sistema exibe seu nome completo, data de nascimento e situação cadastral. Para o usuário leigo, isso parece uma prova incontestável de que o site pertence à Receita Federal ou ao Ministério da Fazenda.
A realidade, no entanto, é cruel: esses dados não vêm de órgãos oficiais, mas de megavazamentos de bancos de dados públicos e privados que circulam livremente na Dark Web e em grupos de Telegram, consultados por robôs dos estelionatários em tempo real através de APIs clandestinas.
3. A Atendente “Humana”, os Áudios Acolhedores e a Pressão do Relógio
Para eliminar qualquer resquício de dúvida, o site não exibe um formulário frio: ele simula uma conversa de WhatsApp com uma suposta atendente chamada “Letícia”. Há fotos profissionais, animações de “digitando…”, mensagens de áudio realistas com voz acolhedora e até vídeos.
Ao final, a armadilha se fecha com o gatilho da urgência e do medo: “Atenção! Esta condição expira hoje. Se você fechar esta janela, seu acordo será cancelado para sempre”. O navegador chega a travar o botão de voltar. Em pânico e cega pela “vantagem”, a vítima copia a chave PIX e envia o dinheiro.
A Batalha dos Domínios: Por que Criminosos Usam “.com” e Jamais Conseguem um “.gov.br”?
Um dos detalhes mais reveladores de toda essa operação é o endereço utilizado pela quadrilha: governodesenrolabrasil.com. Mas por que criminosos registram domínios com final .com (ou extensões como .site e .online) em vez de clonar o domínio governamental legítimo?
Por que NENHUM Golpista Consegue um Domínio .gov.br?
No Brasil, a terminação .gov.br é uma das mais restritas e seguras do mundo, sob gestão rigorosa do Registro.br / NIC.br:
- Exigência de CNPJ Público: Para registrar qualquer domínio sob
.gov.br, é legalmente obrigatório comprovar que a entidade é um órgão oficial da administração pública direta ou indireta (União, Estados ou Municípios). - Validação Documental Manual: O responsável precisa apresentar termos de posse, decretos de nomeação ou procurações públicas que atestem sua autoridade como gestor público.
- Impossibilidade para Civis: Nenhuma pessoa física, empresa privada ou estelionatário consegue registrar um domínio
.gov.br. Por essa razão, qualquer página que prometa serviços federais fora do sufixo.gov.bré, sem exceção, fraudulenta.
Por que os Golpistas Escolhem Domínios Internacionais .com?
Os estelionatários recorrem a domínios de primeiro nível genéricos (gTLDs) internacionais por três motivos estratégicos de cibersegurança ofensiva:
- Registro Imediato e Anônimo (Whois Privacy): Registradoras internacionais (como Namecheap, GoDaddy e Porkbun) permitem comprar um domínio
.comem menos de 2 minutos utilizando cartões pré-pagos, carteiras digitais ou criptomoedas. Além disso, o serviço de proteção de privacidade oculta o nome, CPF e e-mail do verdadeiro proprietário. - Blindagem Jurídica Internacional (Dificuldade de Takedown): Enquanto um domínio nacional sob o
.brpode ser congelado em poucas horas por determinação da Justiça Brasileira ou notificação do CERT.br ao NIC.br, um domínio.comestá sob a jurisdição da ICANN e de tribunais estrangeiros (geralmente nos Estados Unidos). Até que os pedidos de derrubada passem pelos trâmites burocráticos das registradoras americanas, o golpe já rodou por dias, lesando milhares de pessoas. - Engenharia Social por “Combosquatting”: O público leigo está condicionado a confiar em endereços terminados em
.compor usá-los diariamente em bancos, lojas e redes sociais. Os golpistas praticam o combosquatting — técnica de juntar palavras institucionais como"governo"e"desenrolabrasil"ao sufixo.compara criar uma ilusão óptica de legitimidade.
Parte 2: Análise Forense e Threat Intelligence (Nível Kaspersky)
Abaixo, desmontamos a infraestrutura, os scripts e as táticas, técnicas e procedimentos (TTPs) capturados na investigação direta do ambiente hostil.
1. Vetor de Infiltração: Malvertising e Rastreamento de Campanhas
A porta de entrada é uma campanha massiva de anúncios pagos na plataforma Meta Ads (Instagram e Facebook). Ao inspecionar os scripts da página, identificamos uma rotina avançada de captura de parâmetros de tráfego pago:
var KEYS = [
  "gclid", "gbraid", "wbraid", "gad_source", "fbclid",
  "ttclid", "utm_source", "utm_medium", "utm_campaign", "xcod"
];
O código monitora identificadores como fbclid (Facebook Click ID) e parâmetros UTM do Google e TikTok, salvando tudo no localStorage sob o identificador __pp. Isso permite que a quadrilha monitore exatamente quais criativos, vídeos e anúncios do Instagram estão gerando mais pagamentos de vítimas.
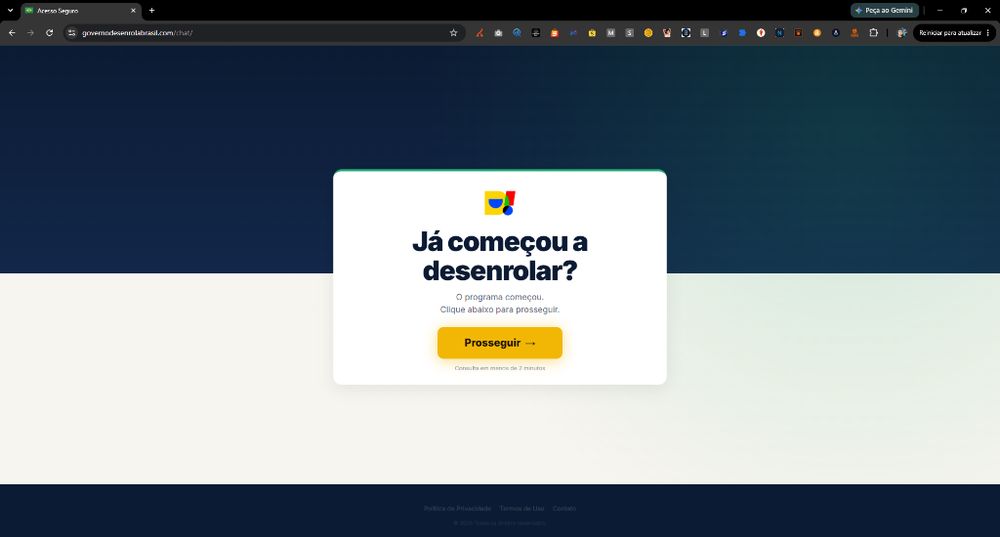
Figura 1: Tela de aterrissagem acessada após clique em anúncio patrocinado no Instagram, simulando o layout oficial do programa governamental.
2. Evasão de Moderação (Cloaking) e Fingerprinting Anti-Robô
Para burlar os sistemas automatizados de moderação da Meta e evitar que analistas de segurança derrubem a página imediatamente, o domínio implementa uma camada de Pressel com Cloaking:
- Scripts com Cifra em Base64: A página carrega funções codificadas com
atob()e operações binárias bit-a-bit (XOR) para mascarar rotinas que avaliam o ambiente do usuário. - Mini-Desafio Aritmético: O formulário inicial exige a resolução de uma verificação simples (“1 + 1 = 2”) antes de liberar o acesso à tela principal. Essa barreira impede que web crawlers convencionais e robôs de verificação do Instagram analisem o conteúdo real da fraude durante a aprovação do anúncio.
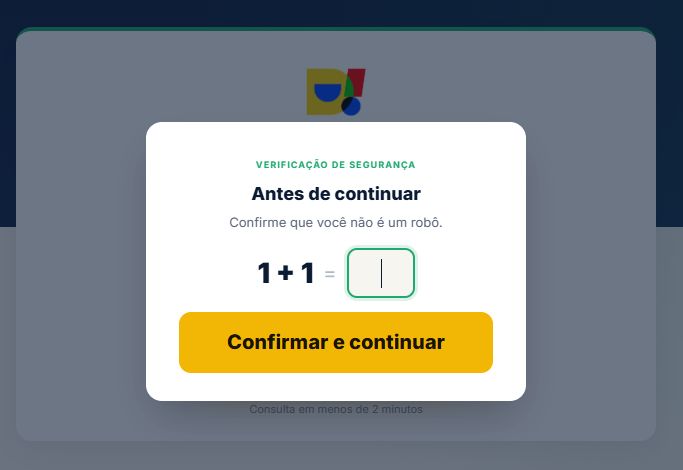
Figura 2: Verificação simples usada para enganar scanners automatizados de moderação da Meta e robôs de segurança.
Ao resolver o desafio, o usuário é direcionado para a etapa de autenticação fictícia:
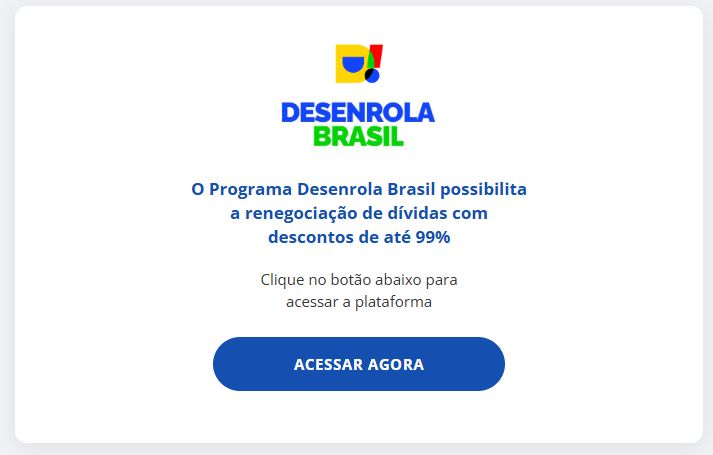
Figura 3: Interface intermediária com logotipo clonado do programa Desenrola Brasil e promessa de quitação com até 99% de abatimento.
3. Exfiltração e Enriquecimento de Dados: A Requisição api-cpf.php
Na tela seguinte, o formulário solicita o documento da vítima com a promessa de “recuperação imediata de crédito”:
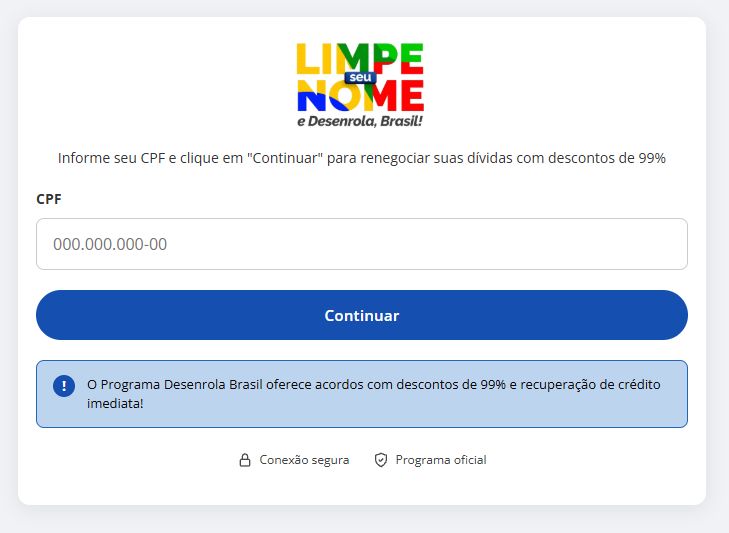
Figura 4: Formulário onde a vítima insere o CPF, acionando a rotina oculta de consulta a bancos de dados vazados.
Ao submeter o documento, o script do navegador valida a integridade matemática do CPF por meio do algoritmo de Módulo 11 (isValidCPF) e executa uma chamada assíncrona oculta:
var res = await fetch('api-cpf.php?cpf=' + encodeURIComponent(raw), { cache: 'no-store' });
var json = await res.json();
A investigação revela que o endpoint api-cpf.php atua como um bridge (ponte) para birôs de consulta clandestinos. A API responde com um payload JSON estruturado contendo:
* Nome completo do titular (json.nome);
* Data de nascimento formatada (json.nascimento);
* Dados adicionais de cadastro.
Essas informações são injetadas dinamicamente nas variáveis {NOME_COMPLETO}, {CPF_FORMATADO} e no cabeçalho falso “Entrando em sua conta Gov.br…”, criando a ilusão perfeita de autenticação governamental.
4. Monitoramento em Tempo Real com Microsoft Clarity
Surpreendentemente, os golpistas integraram a ferramenta analítica corporativa Microsoft Clarity (yg1df8hpok) diretamente no código do golpe:
(function(c,l,a,r,i,t,y){
  // Inicialização do Microsoft Clarity (ID: yg1df8hpok)
})(window,document,"clarity","script","yg1df8hpok");
O Microsoft Clarity grava mapas de calor (heatmaps), gravações completas de tela e registros de digitação dos usuários. Isso permite aos criminosos assistir em tempo real ao comportamento das vítimas, ajustando o funil de engenharia social para maximizar a taxa de conversão das fraudes.
5. Dívidas Forjadas e Engenharia Social Pré-Programada
Ao contrário de um sistema financeiro real, o código-fonte comprova que as dívidas são completamente fictícias e estáticas para todas as pessoas do Brasil. Não importa qual CPF seja inserido, o script sempre executa exatamente o mesmo bloco textual:
- “Identificamos 4 dívidas ativas no sistema. Os valores variam entre R$ 1.728,74 a R$ 5.278,23 de dívida em seu CPF.”
- “SCORE considerado muito baixo (alto risco para crédito).”
- “SUPER ACORDO DE 99% DE DESCONTO para você quitar tudo por R$ 68,92.”
O código ainda gera um falso código de protocolo através de uma função hash baseada no próprio CPF (codeFromCPF), conferindo uma aparência de protocolo oficial de cartório ou tribunal.
6. Sequestro de Navegação e Arquitetura de Pagamento
Para garantir que a vítima não desista, o script implementa um sequestro de histórico no navegador:
history.pushState({_br: 1}, '');
window.addEventListener('popstate', function() {
  document.getElementById('br1').classList.add('on');
  history.pushState({_br: 1}, '');
});
Caso o usuário tente pressionar o botão “Voltar” do celular, o navegador intercepta a ação e exibe modais de retenção agressivos (“Espere! Seu processo está em andamento. Ao sair, sua solicitação será cancelada”).
Ao final do funil, os dados consolidados são repassados para a rota /pagamento/:
* Nome, CPF, valor forjado de R$ 68,92 e o hash do falso acordo.
* Nessa etapa, uma API integrada a subadquirentes e fintechs de pagamento gera uma cobrança PIX Copia e Cola. A quantia é creditada em contas de empresas de fachada (“laranjas”) e transferida instantaneamente em frações de segundos para dificultar o bloqueio judicial (Mecanismo Especial de Devolução – MED).
7. Infraestrutura de Rede e DNS
- Domínio:
governodesenrolabrasil.com(Registrado no exterior, usando terminação comercial.comem vez da restrita e oficial.gov.br). - Proteção de Rede: Utiliza a rede de borda da Cloudflare (
104.21.48.175e172.67.187.107) como escudo para mascarar o verdadeiro IP de hospedagem do servidor de comando e controle (C2).
Como Identificar o Golpe e se Proteger
Para não se tornar mais uma vítima dessa engrenagem criminosa, fique atento às regras básicas de segurança digital:
- Observe o domínio final: Nenhum órgão, ministério ou programa do Governo Federal utiliza domínios terminados em
.com,.com.brou.net. Todas as páginas oficiais terminam impreterivelmente em.gov.br. - O Desenrola Brasil não negocia por chat sem login Gov.br: O acesso ao programa oficial exige autenticação pelo portal oficial Gov.br, com níveis de segurança Prata ou Ouro (que demandam validação facial ou credenciais bancárias). Sites que pedem apenas o CPF para “consultar tudo” são falsos.
- Não existe taxa para limpar nome: O programa Desenrola Brasil renegocia diretamente com os bancos credores, concessionárias de serviços públicos e plataformas parceiras autorizadas (como Serasa e Acordo Certo). O governo jamais cobrará um PIX avulso de R$ 60 ou R$ 70 para “apagar dívidas do sistema”.
- Verifique suas dívidas no Registrato: Caso tenha dúvidas se possui débitos em aberto, utilize o Registrato do Banco Central do Brasil (
bcb.gov.br), o canal oficial e gratuito para consultar todos os seus empréstimos e relacionamentos bancários. - Denuncie anúncios suspeitos: Ao se deparar com anúncios desse tipo no feed ou Stories do Instagram, utilize o menu de três pontos do anúncio e clique em Denunciar anúncio > Fraude ou golpe.
Nenhum comentário!
Seja o primeiro a compartilhar sua opinião ou fazer uma pergunta.